Проверка сайта на соответствие 152-ФЗ: что проверить владельцу сайта
Сайт компании может собирать персональные данные даже тогда, когда владелец бизнеса не считает его системой обработки персональных данных. Достаточно формы «Оставить заявку», заказа обратного звонка, регистрации, подписки, онлайн-чата или другого механизма, через который пользователь передает, например, имя, телефон или адрес электронной почты.
В этот момент возникает не только технический вопрос о работе формы. Для владельца сайта появляются обязанности, связанные с обработкой персональных данных. При этом наличие на сайте страницы «Политика конфиденциальности» само по себе не означает, что требования законодательства выполнены.
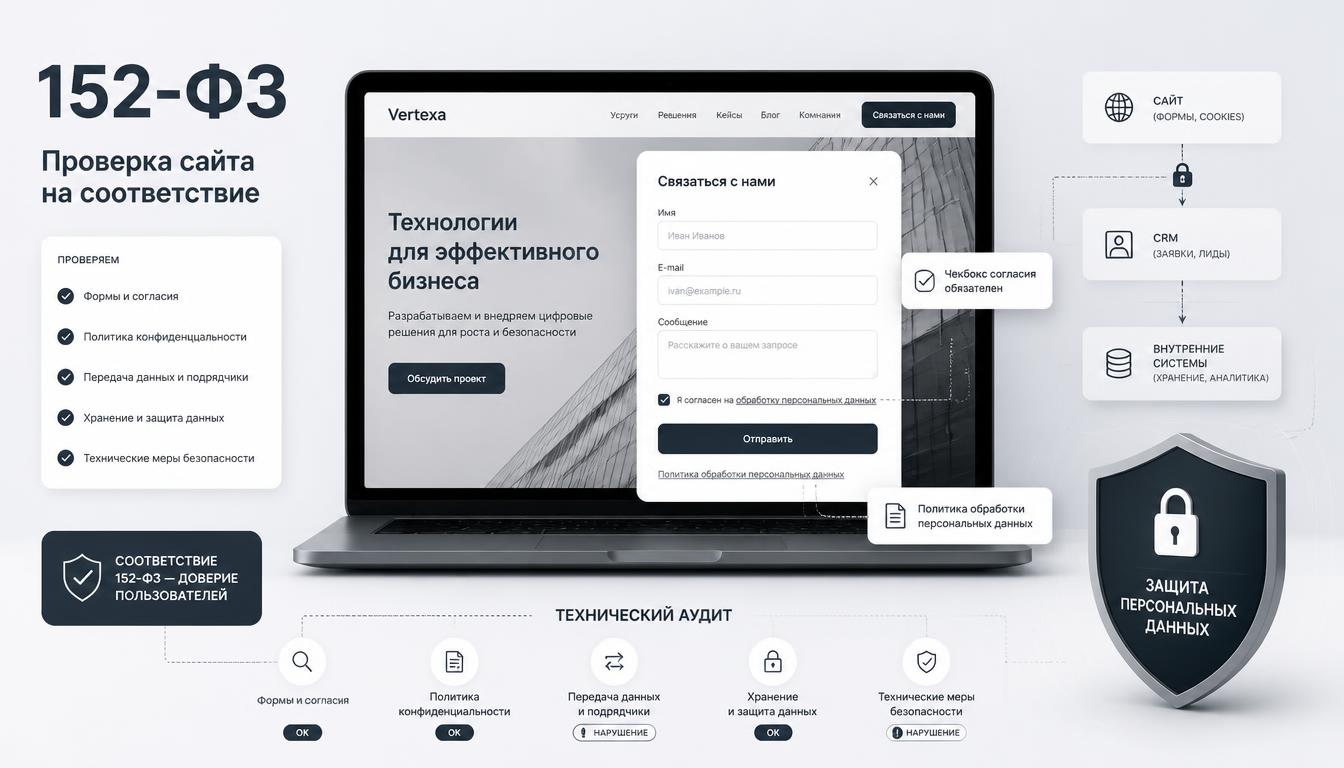
Проверка сайта на соответствие 152-ФЗ должна учитывать весь процесс обработки данных: какие сведения собираются, зачем они нужны, на каком основании обрабатываются, куда передаются, где хранятся, какие сервисы получают доступ к данным и как пользователь информируется об обработке.
Для бизнеса это особенно важно потому, что сайт редко работает изолированно. Заявка может передаваться в CRM, системе аналитики, сервисе обратного звонка, почтовом сервисе, коллтрекинге или другому подрядчику. В результате цепочка обработки персональных данных становится значительно шире, чем одна HTML-форма.
В этой статье разберем, что именно владельцу сайта необходимо проверить перед тем, как считать ресурс соответствующим требованиям 152-ФЗ, какие ошибки встречаются чаще всего и почему юридические документы необходимо проверять вместе с технической реализацией сайта.
Причина проблемы: сайт собирает данные, а бизнес не контролирует весь процесс их обработки
Главная проблема заключается в том, что многие компании воспринимают персональные данные исключительно как информацию, которую пользователь самостоятельно вводит в форму.
На практике обработка может происходить на нескольких уровнях.
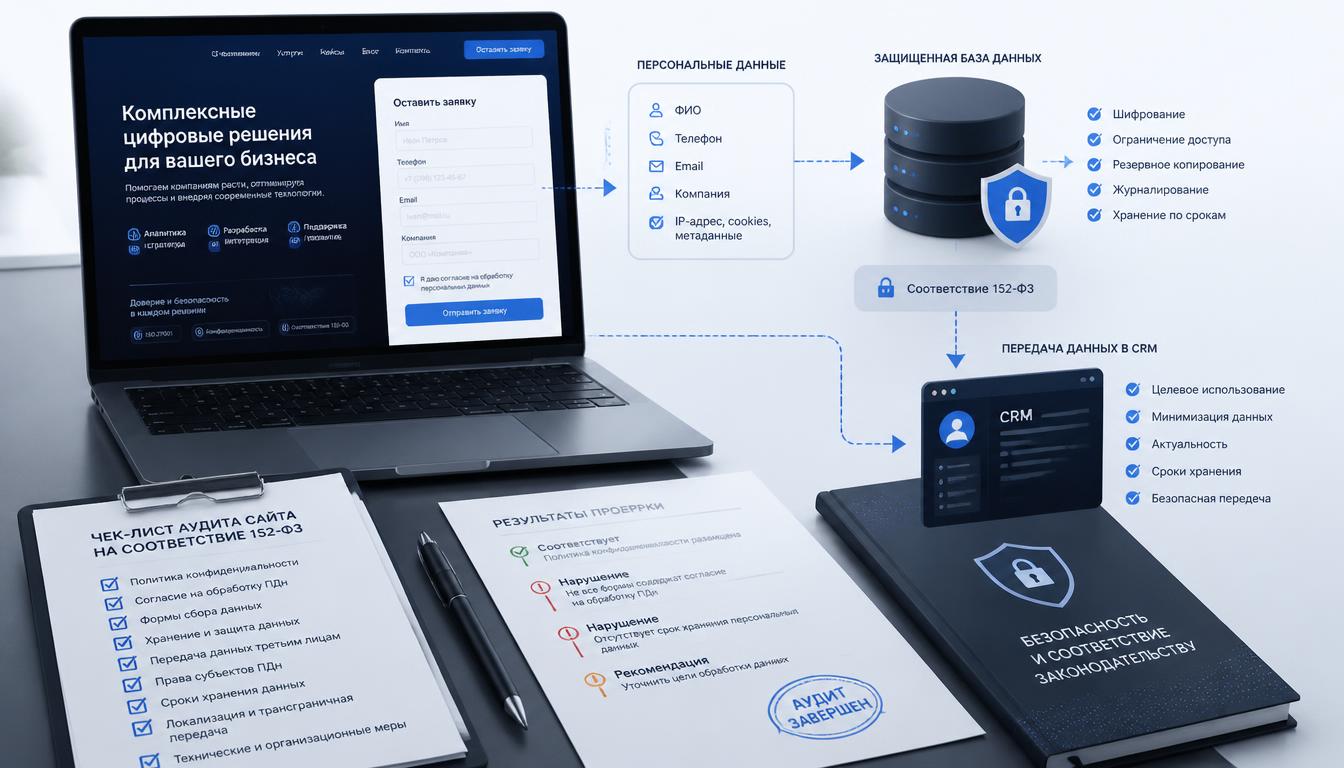
Пользователь вводит имя и телефон. Сайт передает данные серверу. Сервер сохраняет обращение в базе данных. Затем информация отправляется в CRM. Параллельно система аналитики может фиксировать идентификаторы пользователя и параметры его взаимодействия с сайтом. Если используется сторонний сервис обратного звонка, часть информации может передаваться ему.
Получается цепочка:
- посетитель сайта;
- форма на сайте;
- сервер;
- база данных;
- CRM;
- аналитические системы;
- сервисы коммуникации;
- сотрудники компании;
- другие обработчики, если они используются.
Если владелец бизнеса проверил только текст политики, он фактически проверил лишь небольшой фрагмент всей системы.
Федеральный закон № 152-ФЗ устанавливает требования к обработке персональных данных, а Роскомнадзор указывает, что оператор в общем случае должен уведомить уполномоченный орган о намерении осуществлять обработку персональных данных до начала такой обработки. При этом законом предусмотрены отдельные исключения. :contentReference[oaicite:0]{index=0}
Поэтому соответствие сайта нельзя определять по принципу «у нас есть галочка под формой — значит, все в порядке».
Что считается персональными данными на сайте
Персональные данные — это информация, относящаяся прямо или косвенно к определенному или определяемому физическому лицу.
На корпоративном сайте наиболее очевидные примеры:
- фамилия, имя, отчество;
- номер телефона;
- адрес электронной почты;
- адрес доставки;
- данные личного кабинета;
- иная информация, которую компания связывает с конкретным человеком.
Важно понимать, что статус пользователя как клиента компании не означает автоматического исключения данных из режима персональных данных. Например, имя и рабочий телефон представителя юридического лица также могут относиться к физическому лицу.
Поэтому B2B-компаниям не стоит исходить из предположения, что 152-ФЗ касается только интернет-магазинов или сайтов, работающих с обычными потребителями.
Какие элементы сайта необходимо проверить
Проверку следует проводить не по страницам сайта, а по точкам сбора и обработки информации.
Формы обратной связи
Нужно составить перечень всех форм:
- «Заказать звонок»;
- «Оставить заявку»;
- «Получить консультацию»;
- «Запросить стоимость»;
- «Получить расчет»;
- «Скачать каталог»;
- «Задать вопрос»;
- формы регистрации;
- формы заказа;
- подписки на рассылку.
Для каждой формы необходимо определить, какие данные собираются и зачем.
Если для запроса коммерческого предложения достаточно имени и телефона, бессмысленно требовать дату рождения, адрес проживания и другие сведения, которые не используются для конкретной цели обработки.
CRM и другие системы
Следующий вопрос — куда попадают данные после отправки формы.
Если сайт интегрирован с Битрикс24, данные могут автоматически создавать лид или контакт. Если используется почтовая система, информация может попадать на корпоративную почту. При подключении сторонних сервисов необходимо учитывать их роль в цепочке обработки.
Особенно важно не ограничиваться фразой «данные передаются в CRM». Нужно понимать, какие именно данные передаются, на каком основании и для какой цели.
Сервисы аналитики
Необходимо проверить подключенные системы аналитики, рекламные технологии, карты, виджеты, чаты, коллтрекинг и другие внешние компоненты.
Каждый такой сервис следует рассматривать как часть общей технической схемы сайта, а не как незначительную деталь.
Cookies и технические идентификаторы
Cookie-файлы сами по себе не всегда являются персональными данными. Но в зависимости от способа использования и возможности связать сведения с конкретным пользователем или иными данными компании соответствующие технологии необходимо учитывать при анализе обработки.
Поэтому проверка сайта должна учитывать не только поля HTML-форм, но и используемые технические инструменты.
Основные ошибки бизнеса
Ошибка 1. Считать наличие политики достаточным
На сайте размещена политика обработки персональных данных, и владелец считает вопрос закрытым.
Но документ должен соответствовать реальной деятельности оператора. Если политика говорит одно, а сайт фактически собирает другие данные или передает их в дополнительные системы, возникает несоответствие между документами и реальной обработкой.
Ошибка 2. Использовать универсальный шаблон согласия
Скопированный из интернета текст не гарантирует соответствие конкретному бизнесу.
Документы должны учитывать реальные цели обработки, категории данных, способы обработки и используемую инфраструктуру.
Ошибка 3. Собирать больше данных, чем необходимо
Форма должна соответствовать заявленной цели.
Если компания предлагает заказать консультацию, ей обычно не требуется получать из формы сведения, которые никак не связаны с обработкой запроса.
Избыточный сбор данных увеличивает объем информации, за которую оператор несет ответственность.
Ошибка 4. Считать одну галочку универсальным согласием
Наличие checkbox не решает проблему автоматически.
Необходимо анализировать содержание согласия, его связь с конкретной целью обработки, информирование пользователя и техническую фиксацию факта получения согласия.
Ошибка 5. Не проверять передачу данных сторонним сервисам
Сайт может передавать сведения не только владельцу бизнеса.
CRM, сервисы телефонии, аналитики, формы, виджеты и другие инструменты необходимо включать в общую схему обработки.
Ошибка 6. Не учитывать локализацию персональных данных
Одним из принципиальных вопросов является место первичного сбора и обработки персональных данных граждан Российской Федерации.
При сборе персональных данных оператор должен учитывать требования законодательства к использованию баз данных, находящихся на территории Российской Федерации, с учетом предусмотренных законом положений и исключений.
Поэтому нельзя автоматически считать допустимой любую зарубежную инфраструктуру только потому, что сервис технически доступен из России.
Ошибка 7. Не подавать уведомление в Роскомнадзор
Распространенное заблуждение — считать, что уведомление требуется только крупным компаниям.
Роскомнадзор указывает, что по общему правилу оператор должен уведомить уполномоченный орган о намерении осуществлять обработку персональных данных до начала такой обработки. При этом существуют предусмотренные законом исключения. :contentReference[oaicite:1]{index=1}
Следовательно, вопрос о наличии обязанности по уведомлению необходимо оценивать применительно к конкретной деятельности компании, а не к ее размеру.
Последствия несоответствия сайта 152-ФЗ
Потеря клиентов
Юридические проблемы могут напрямую влиять на продажи.
Если после запуска нового сайта компания вынуждена срочно отключать формы, менять сервисы или переделывать интеграции, часть обращений может быть потеряна.
Особенно критична ситуация для бизнеса, который получает значительную часть клиентов через интернет.
Потеря денег
Несоответствие сайта часто обнаруживается не на этапе разработки, а после того, как уже потрачены деньги на дизайн, программирование, рекламу и интеграции.
Тогда исправление может потребовать изменения программного кода, документов, форм, CRM-интеграций и инфраструктуры.
Проверка до запуска обычно дешевле, чем исправление уже работающей системы.
Снижение эффективности бизнеса
Если юридические требования начинают учитывать только после запуска, приходится перестраивать процессы обработки заявок.
Это может затронуть маркетинг, отдел продаж, CRM и подрядчиков.
В результате проблема, которая изначально казалась вопросом одной страницы на сайте, превращается в задачу изменения нескольких бизнес-процессов.
Регуляторные риски
Нарушения законодательства о персональных данных могут повлечь меры ответственности, предусмотренные законодательством.
Кроме того, в отдельных случаях законодательство предусматривает механизмы ограничения доступа к информационным ресурсам, связанным с нарушениями требований законодательства о персональных данных. :contentReference[oaicite:2]{index=2}
Поэтому вопрос соответствия нельзя сводить к формальному оформлению сайта.
Что проверить владельцу сайта на соответствие 152-ФЗ
Удобнее всего проводить аудит по нескольким уровням.
1. Проверка оператора
- определено лицо, являющееся оператором персональных данных;
- определены ответственные лица;
- определено, какие процессы обработки существуют;
- проверена необходимость уведомления Роскомнадзора;
- актуальны сведения, связанные с обработкой персональных данных.
2. Проверка целей обработки
- для каждой категории данных определена цель;
- данные действительно необходимы для этой цели;
- нет необоснованного избыточного сбора;
- сроки хранения определены с учетом целей и требований законодательства.
3. Проверка сайта
- проверены все формы;
- проверены обязательные поля;
- проверены тексты уведомлений;
- проверены ссылки на документы;
- проверена фиксация согласий;
- проверены cookie и подключенные технологии;
- проверены внешние виджеты и сервисы.
4. Проверка документов
- политика обработки персональных данных;
- согласия субъектов персональных данных;
- иные необходимые документы и локальные акты;
- порядок работы с запросами субъектов данных;
- порядок уничтожения и хранения данных.
5. Проверка инфраструктуры
- хостинг;
- сервер;
- базы данных;
- CRM;
- почтовые сервисы;
- аналитика;
- коллтрекинг;
- сторонние API;
- сервисы онлайн-чатов;
- другие системы, получающие персональные данные.
Как правильно решить проблему
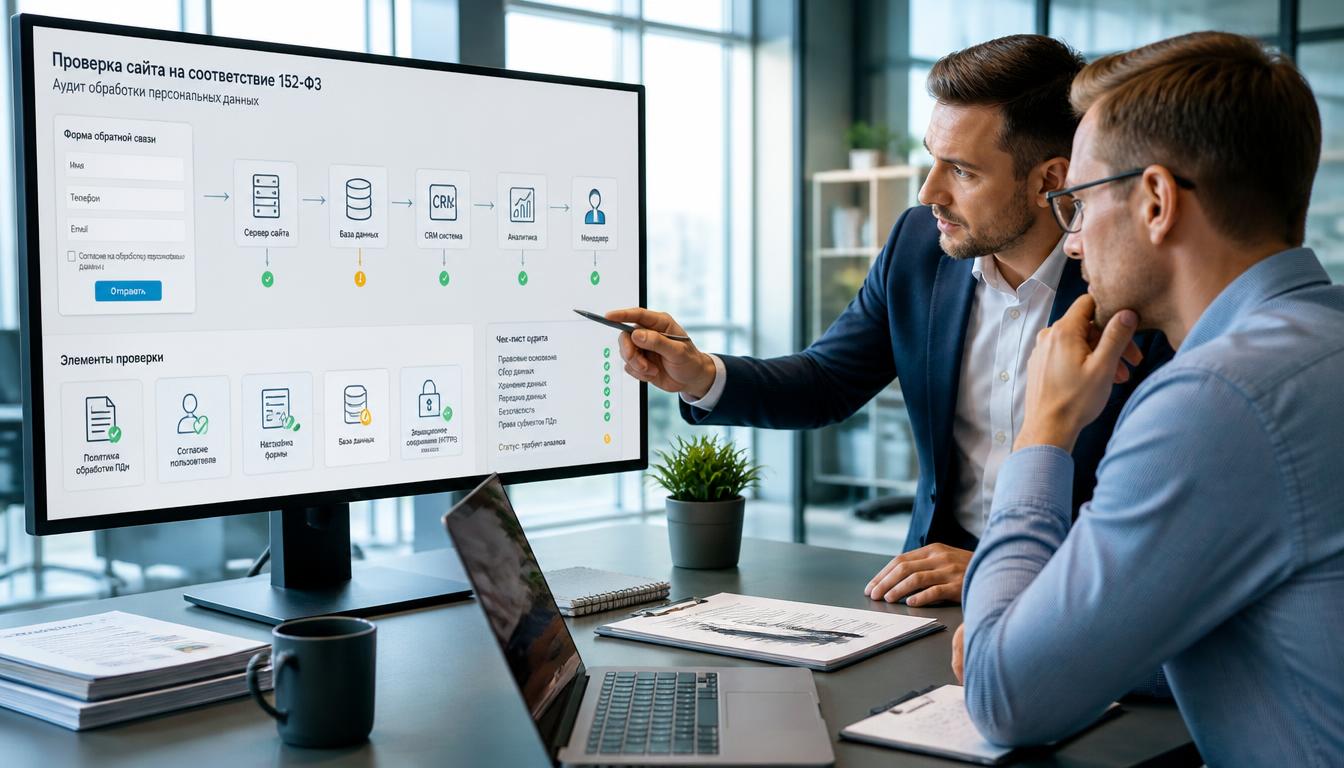
Проверку сайта лучше проводить не путем последовательного просмотра страниц, а в формате полноценного аудита обработки персональных данных.
Шаг 1. Составить карту данных
Зафиксируйте, какие данные собираются и через какие точки.
Например: форма заявки → сервер → CRM → менеджер.
Для каждой точки нужно определить состав данных и дальнейшее направление их передачи.
Шаг 2. Определить цели обработки
Для каждого сценария необходимо определить, зачем компании нужны конкретные сведения.
Отдельно следует проверить, не используются ли полученные данные для других целей без соответствующего правового основания и информирования.
Шаг 3. Проверить правовые основания
Для каждого процесса необходимо определить соответствующее основание обработки.
Не следует механически использовать согласие там, где закон предусматривает иное основание, и наоборот — считать любое наличие договорных отношений достаточным для всех последующих действий с данными.
Шаг 4. Проверить документы
Документы должны соответствовать фактическим процессам компании.
Если сайт собирает телефон, email, имя, данные о компании и комментарий пользователя, соответствующая обработка должна быть отражена в документации с учетом целей и правовых оснований.
Шаг 5. Проверить техническую реализацию
Необходимо проверить код форм, API, CRM-интеграции, базы данных и внешние сервисы.
Юридически правильный текст не исправит техническую ошибку, при которой данные фактически передаются неизвестному сервису.
Шаг 6. Проверить локализацию
Нужно определить, где происходит первичный сбор и обработка персональных данных, где находится база и какие системы получают доступ к информации.
Этот вопрос особенно важен при использовании иностранных SaaS-сервисов и зарубежной инфраструктуры.
Шаг 7. Зафиксировать результаты аудита
По итогам проверки должна появиться понятная таблица: нарушение → риск → требуемое изменение → ответственный → срок выполнения.
Такой формат значительно полезнее абстрактного заключения «сайт не соответствует 152-ФЗ».
Подход Vertexa
Vertexa рассматривает проверку сайта на соответствие 152-ФЗ как задачу на стыке юридических требований и цифровой инфраструктуры.
Первый этап — анализ текущей ситуации. Изучаем сайт, формы, CRM, аналитику, серверную часть и используемые внешние сервисы.
Второй этап — поиск потерь и рисков. Определяем, где отсутствуют необходимые документы, где данные собираются избыточно, какие сервисы получают информацию и где существует расхождение между заявленной и фактической обработкой.
Третий этап — разработка решения. Формируем перечень изменений: документы, формы, согласия, технические настройки, CRM-интеграции и инфраструктурные решения.
Четвертый этап — внедрение. Вносим изменения в сайт и связанные цифровые системы, проверяем корректность передачи данных и работы пользовательских сценариев.
Пятый этап — контроль результата. Повторно проверяем сайт после внесения изменений и формируем итоговый перечень выполненных действий.
При этом важно разделять юридическую и техническую компетенцию. Проверка правовых документов должна учитывать действующее законодательство и конкретную модель обработки. Технический аудит должен подтверждать, что фактическая работа сайта соответствует заявленным процессам.
Соответствие 152-ФЗ нельзя определить только по наличию страницы «Политика конфиденциальности». Проверять необходимо весь путь персональных данных — от момента ввода пользователем до хранения, передачи и удаления.
Практические рекомендации
Чек-лист владельца сайта
- Определено ли, какие персональные данные собирает сайт?
- Перечислены ли все формы сбора данных?
- Понятны ли цели обработки для каждой формы?
- Не собираются ли лишние данные?
- Есть ли актуальная политика обработки персональных данных?
- Соответствуют ли документы реальной работе сайта?
- Проверены ли тексты согласий?
- Проверена ли техническая фиксация согласий?
- Проверена ли передача данных в CRM?
- Проверены ли внешние сервисы и виджеты?
- Проверены ли системы аналитики?
- Определено ли место хранения данных?
- Проверена ли локализация персональных данных?
- Проверена ли необходимость уведомления Роскомнадзора?
- Есть ли внутренние документы, регулирующие обработку?
- Определены ли сроки хранения и порядок уничтожения?
- Есть ли порядок обработки обращений субъектов персональных данных?
Вопросы для самопроверки
Знаете ли вы, куда попадает заявка после отправки формы?
Если ответ ограничивается «она приходит менеджеру», необходимо проверить весь технический маршрут данных.
Знаете ли вы, какие сторонние сервисы получают данные?
Проверьте CRM, телефонию, аналитику, чаты, формы, API и другие подключенные инструменты.
Совпадает ли политика с реальным сайтом?
Сравните перечисленные в документе данные и цели обработки с фактическими полями форм и интеграциями.
Когда в последний раз проверялась юридическая и техническая часть сайта?
Сайт меняется: добавляются новые формы, CRM, виджеты и рекламные инструменты. Поэтому одна проверка несколько лет назад не гарантирует актуального соответствия сегодня.
Что сделать владельцу сайта в первую очередь
- составить список всех форм на сайте;
- зафиксировать все поля, которые пользователь может заполнить;
- определить, куда передаются данные;
- составить список подключенных сторонних сервисов;
- проверить наличие и актуальность документов;
- проверить вопрос уведомления Роскомнадзора;
- проверить локализацию;
- провести технический аудит форм и интеграций;
- зафиксировать выявленные несоответствия;
- устранить нарушения и повторно проверить сайт.
При этом владельцу бизнеса не стоит пытаться решить весь вопрос заменой текста под кнопкой. Если проблема находится в инфраструктуре или процессе обработки данных, изменение интерфейса не устранит ее.
Заключение
Проверка сайта на соответствие 152-ФЗ — это не проверка нескольких документов и не поиск галочки возле формы.
Это анализ всей системы обработки персональных данных: от момента сбора информации на сайте до ее хранения, использования, передачи и удаления.
Для владельца бизнеса особенно важно проверить три уровня одновременно: документы, пользовательские сценарии и техническую инфраструктуру. Если хотя бы один из них не соответствует фактической обработке данных, формального наличия политики недостаточно.
Правильный подход начинается с инвентаризации данных и заканчивается повторной проверкой после устранения выявленных проблем. При этом требования законодательства необходимо оценивать с учетом конкретной деятельности оператора, используемых сервисов и актуальной редакции нормативных актов.
По состоянию на 2026 год требования в сфере персональных данных продолжают развиваться: в 2025 году были приняты изменения в законодательство о персональных данных, а Роскомнадзор также выпускал новые нормативные документы в этой сфере. Поэтому проверять сайт по старому шаблону без учета актуальных требований — плохая практика. :contentReference[oaicite:3]{index=3}
Если сайт является источником заявок, его соответствие законодательству необходимо рассматривать вместе с CRM, рекламой, аналитикой и бизнес-процессами. Именно такой комплексный подход позволяет не только устранить формальные нарушения, но и понять, как устроен весь путь клиентских данных внутри компании.
Проверьте сайт на соответствие 152-ФЗ до того, как это сделает контролирующий орган
Vertexa проводит комплексный аудит сайта и связанных цифровых процессов: проверяем формы, документы, согласия, передачу данных в CRM, внешние сервисы, техническую реализацию и основные требования к обработке персональных данных. По результатам проверки вы получаете перечень выявленных рисков и конкретные действия по их устранению.
Проверить сайт бесплатно