Аудит сайта на соответствие 152-ФЗ: что проверяется и какие нарушения выявляются
Аудит сайта на соответствие 152-ФЗ нужен не только компаниям, которые уже получили претензию или столкнулись с проверкой. Практически любой корпоративный сайт, интернет-магазин, лендинг или сервисный портал может участвовать в обработке персональных данных: через формы обратной связи, заявки, регистрацию, заказ обратного звонка, подписку, онлайн-чаты и другие инструменты.
При этом наличие страницы «Политика конфиденциальности» само по себе не означает, что сайт соответствует требованиям законодательства. Важно проверить, какие данные собираются, для каких целей, на каком основании, куда передаются, какие документы опубликованы на сайте и каким образом фиксируется согласие пользователя.
Федеральный закон № 152-ФЗ устанавливает требования к законности обработки персональных данных, целям обработки, получению согласия и исполнению обязанностей оператора. В частности, оператор должен иметь возможность подтвердить наличие законного основания обработки, а при использовании сайта для сбора персональных данных обеспечить доступ к документу, определяющему политику в отношении обработки персональных данных.
Поэтому аудит сайта — это не простая проверка нескольких галочек возле форм. Это анализ того, как сайт фактически собирает и передает данные и насколько эта техническая реализация соответствует документам и заявленным целям обработки.
Причина проблемы
Основная проблема заключается в том, что сайт часто развивается быстрее, чем юридическая и техническая документация компании. Маркетолог добавляет новую форму, разработчик подключает CRM, устанавливается аналитика, появляется онлайн-чат, меняется подрядчик или добавляется новая рекламная система. При этом политика обработки персональных данных может годами оставаться без изменений.
В результате возникает разрыв между тем, что написано в документах, и тем, что реально происходит с данными пользователя.
Например, в форме может запрашиваться имя, номер телефона и адрес электронной почты. Но фактически после отправки формы данные передаются в CRM, отправляются уведомлением менеджеру, попадают в сервис аналитики или стороннюю систему автоматизации. Если эти процессы не отражены корректно в правовом основании и документации, формальное наличие согласия еще не решает проблему.
Закон исходит из принципа, что обработка персональных данных должна осуществляться на законной и справедливой основе и ограничиваться конкретными, заранее определенными и законными целями. Нельзя собирать данные без понятной цели или использовать их в целях, несовместимых с первоначальной целью сбора.
Именно поэтому полноценный аудит должен рассматривать сайт как часть общей системы обработки персональных данных, а не как отдельную веб-страницу.
Основные ошибки бизнеса
1. На сайте есть политика, но она не соответствует реальной обработке данных
Одна из наиболее распространенных ошибок — разместить типовой документ и считать вопрос закрытым.
На практике политика должна соответствовать деятельности конкретного оператора и фактическим процессам. Если компания использует формы заявок, обратный звонок, регистрацию, чат, CRM, email-рассылки и другие инструменты, необходимо понимать, какие категории данных при этом обрабатываются и для каких целей.
Особое внимание следует уделить соответствию между формами сайта и документами. Если форма собирает телефон, email и имя, а политика описывает только обработку контактных данных в абстрактном виде, документ может не отражать реальный процесс.
2. Согласие пользователя оформлено неправильно
Еще одна типичная проблема — использование одной универсальной фразы вроде «Нажимая кнопку, вы соглашаетесь с политикой конфиденциальности» без анализа того, что именно пользователь подтверждает.
Согласие на обработку персональных данных должно быть конкретным, предметным, информированным, сознательным и однозначным. Кроме того, обязанность доказать получение согласия или наличие другого законного основания обработки возлагается на оператора.
Поэтому при аудите важно проверять не только наличие текста возле кнопки, но и содержание согласия, его связь с конкретной формой и возможность подтвердить факт его получения.
3. Все цели обработки объединены в одно согласие
Компания может одновременно использовать данные для обработки заявки, связи с клиентом, исполнения договора, отправки рекламных сообщений и других целей.
Но наличие нескольких процессов не означает автоматически, что их следует объединять в одну неопределенную цель.
При аудите необходимо установить, какие именно цели существуют, какие данные нужны для каждой из них и на каком основании осуществляется обработка. Отдельно стоит анализировать ситуации, связанные с продвижением товаров и услуг: закон устанавливает специальные требования к обработке персональных данных для прямых контактов с потенциальными потребителями в целях продвижения.
4. Собираются лишние персональные данные
Еще одна ошибка — запрашивать у пользователя больше информации, чем действительно необходимо.
Например, для заявки на обратный звонок компании обычно достаточно контактных данных, необходимых для связи. Если при этом форма дополнительно требует дату рождения, адрес, должность, паспортные сведения или другую информацию, необходимо обосновать необходимость такого сбора конкретной целью.
Принцип ограничения обработки конкретными целями означает, что состав собираемых данных должен быть связан с задачей обработки, а не формироваться по принципу «может пригодиться в будущем».
5. Не проверяются сторонние сервисы
Современный сайт редко работает изолированно. На нем могут использоваться системы веб-аналитики, рекламные платформы, CRM, онлайн-чаты, сервисы рассылок, виджеты обратного звонка, карты и другие внешние решения.
В результате данные пользователя могут передаваться не только владельцу сайта.
При аудите необходимо определить, какие сервисы подключены, какие данные им могут быть доступны, для каких целей они используются и соответствуют ли эти процессы документам оператора.
6. Не учитываются изменения законодательства и структуры согласия
Нельзя считать однажды разработанные документы вечными. Законодательство меняется, появляются новые требования к форме согласий и обработке данных, а сам сайт постоянно развивается.
Например, действующая редакция статьи 9 152-ФЗ закрепляет требования к характеристикам согласия и предусматривает, что согласие на обработку персональных данных оформляется отдельно от иных информации и документов, которые субъект подтверждает или подписывает.
Поэтому аудит следует проводить не только после запуска нового сайта, но и при существенном изменении функциональности или процессов обработки.
7. Компания проверяет только сайт, но не весь процесс обработки
Еще одна ошибка — ограничивать аудит визуальной частью сайта.
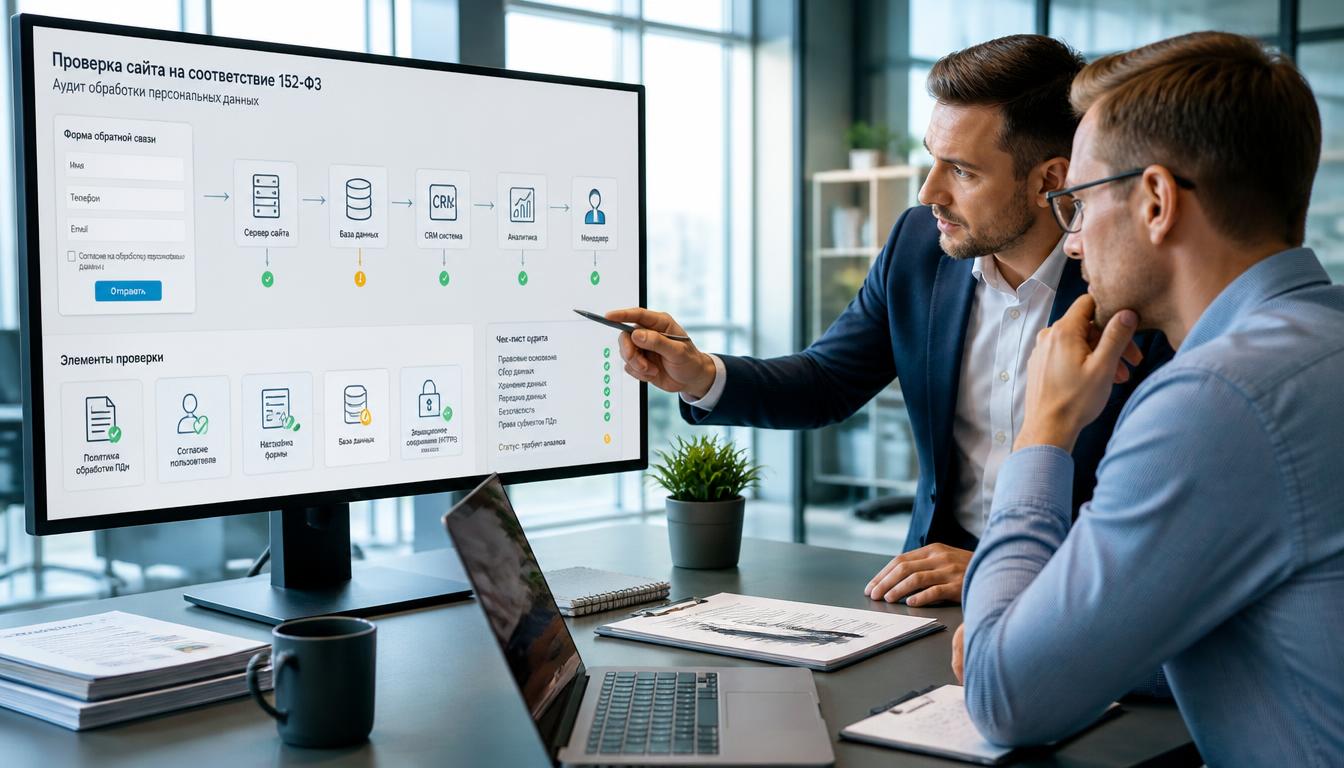
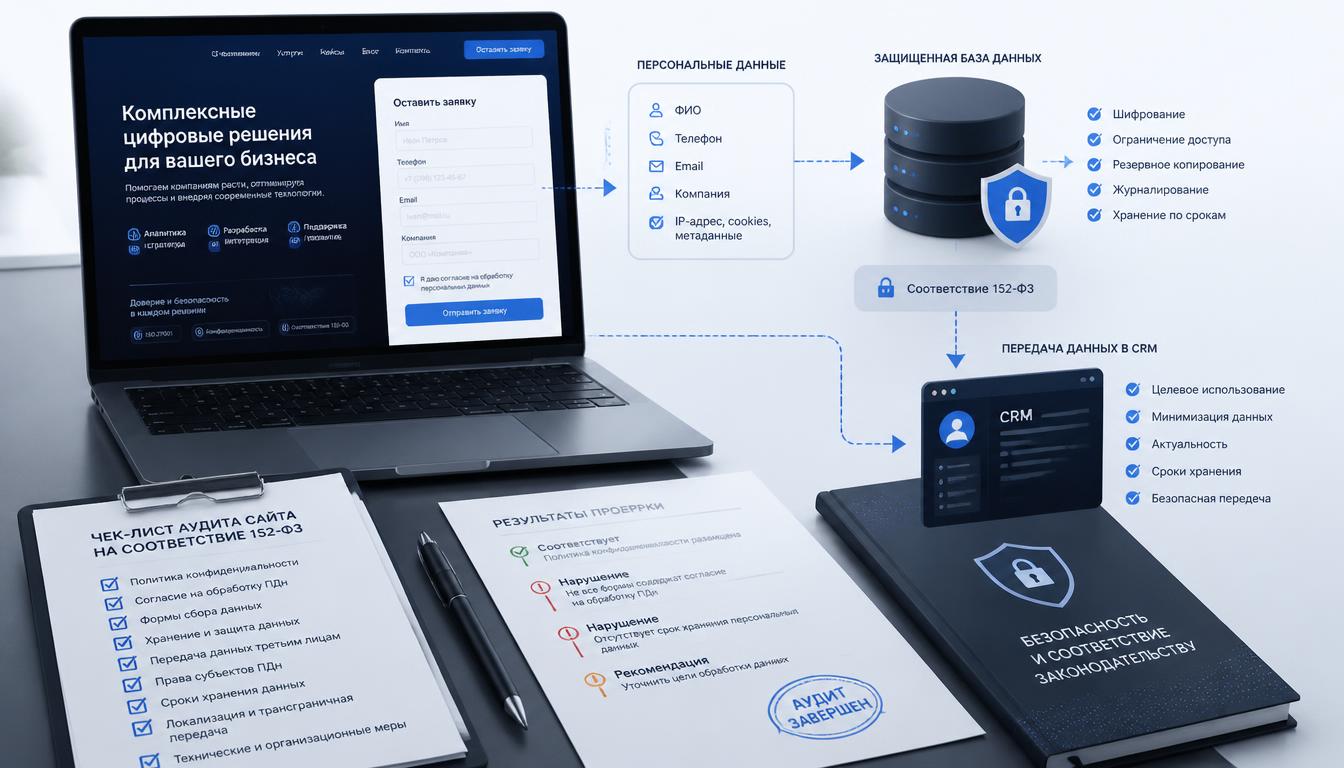
Пользователь отправляет форму, но после этого данные продолжают движение: сервер принимает запрос, информация записывается в базу данных, передается в CRM, может поступать сотрудникам, использоваться для коммуникаций и храниться определенное время.
Если анализировать только внешний интерфейс, значительная часть процесса остается за пределами проверки.
Последствия для компании
Нарушения требований к персональным данным создают для бизнеса сразу несколько групп рисков.
Потеря контроля над клиентскими данными
Если компания не понимает, какие данные собираются и куда передаются, ей сложно контролировать весь жизненный цикл информации.
Это особенно критично для бизнеса, где сайт является постоянным источником лидов. Чем больше заявок проходит через формы и CRM, тем больше объем обрабатываемых данных и тем важнее понятная система контроля.
Юридические риски
Нарушение требований 152-ФЗ может стать основанием для претензий и мер со стороны уполномоченных органов. При этом отсутствие умысла или использование готового шаблона документа само по себе не гарантирует соответствие требованиям.
Закон прямо предусматривает обязанности оператора по организации обработки персональных данных, применению правовых, организационных и технических мер, внутреннему контролю и аудиту соответствия обработки законодательству.
Финансовые последствия
Для бизнеса риск связан не только с возможными административными последствиями. Исправление проблем после выявления нарушения обычно требует срочного привлечения разработчиков, юристов и специалистов по информационной безопасности.
В результате исправление, которое можно было выполнить планово, превращается в незапланированные расходы.
Потеря времени сотрудников
Если документы, формы, CRM и техническая реализация не согласованы между собой, исправления приходится выполнять сразу в нескольких местах.
Например, изменение одной формы может потребовать корректировки текста согласия, политики, логики сохранения данных, CRM-интеграции и документации.
Чем позже обнаруживается несоответствие, тем дороже его исправление.
Как правильно решить проблему
Корректный аудит сайта на соответствие 152-ФЗ лучше проводить последовательно — от определения фактических процессов к проверке документов и технической реализации.
Шаг 1. Определить, какие персональные данные собирает сайт
Необходимо составить перечень всех точек, где пользователь может передать информацию.
- форма обратной связи;
- форма заказа;
- форма обратного звонка;
- регистрация и авторизация;
- личный кабинет;
- форма заявки на расчет;
- чат с менеджером;
- подписка на рассылку;
- формы вакансий;
- другие интерактивные элементы.
На этом этапе важно определить не только поля формы, но и фактическое движение данных после отправки.
Шаг 2. Определить цели обработки
Для каждой категории данных необходимо установить конкретную цель.
Например, номер телефона может использоваться для обработки заявки и связи с клиентом. Email — для ответа на обращение или иных предусмотренных процессов. Но нельзя автоматически считать, что предоставление контактных данных одновременно означает согласие на любые будущие коммуникации.
Цель должна быть понятной и соответствовать фактическому процессу обработки.
Шаг 3. Проверить правовые основания
После определения целей необходимо установить правовое основание обработки.
Одним из распространенных оснований является согласие субъекта персональных данных, однако закон предусматривает и другие случаи, когда обработка допускается без отдельного согласия. Поэтому для каждого процесса необходимо оценивать конкретное основание, а не использовать единый шаблон для всех ситуаций.
Шаг 4. Проверить согласия на сайте
Затем анализируется реализация согласий:
- какой текст пользователь подтверждает;
- понятно ли, на что именно он соглашается;
- соответствует ли согласие конкретной форме;
- какие данные указаны в согласии;
- какова цель обработки;
- можно ли подтвердить факт получения согласия;
- есть ли отдельные процессы, требующие отдельного правового основания;
- как организован отзыв согласия.
Особенно важно проверить, что оператор способен доказать получение согласия. Закон прямо возлагает такую обязанность на оператора.
Шаг 5. Проверить политику обработки персональных данных
Политика должна соответствовать деятельности компании и фактическим процессам обработки.
В частности, необходимо проверить описание целей, категорий субъектов, состава данных, способов обработки, сроков хранения и других существенных параметров.
При сборе персональных данных через интернет оператор обязан обеспечить публикацию политики и сведений о реализуемых требованиях к защите персональных данных и доступ к ним с соответствующих страниц сайта.
Шаг 6. Проверить технические интеграции
Необходимо определить, куда поступают данные после отправки формы.
- CRM;
- почтовый сервер;
- система аналитики;
- сервисы обратного звонка;
- онлайн-чаты;
- сервисы автоматизации;
- сервисы рассылок;
- другие внешние системы.
Цель такого анализа — понять реальную цепочку обработки и сопоставить ее с юридической документацией.
Шаг 7. Сформировать отчет с конкретными нарушениями
Результатом аудита должен быть не просто вывод «сайт соответствует» или «сайт не соответствует».
Практический отчет должен показывать конкретные проблемы: где они обнаружены, какое требование затрагивается, в чем заключается риск и что необходимо изменить.
Такой формат позволяет владельцу бизнеса или ответственному сотруднику составить план исправлений и определить приоритеты.
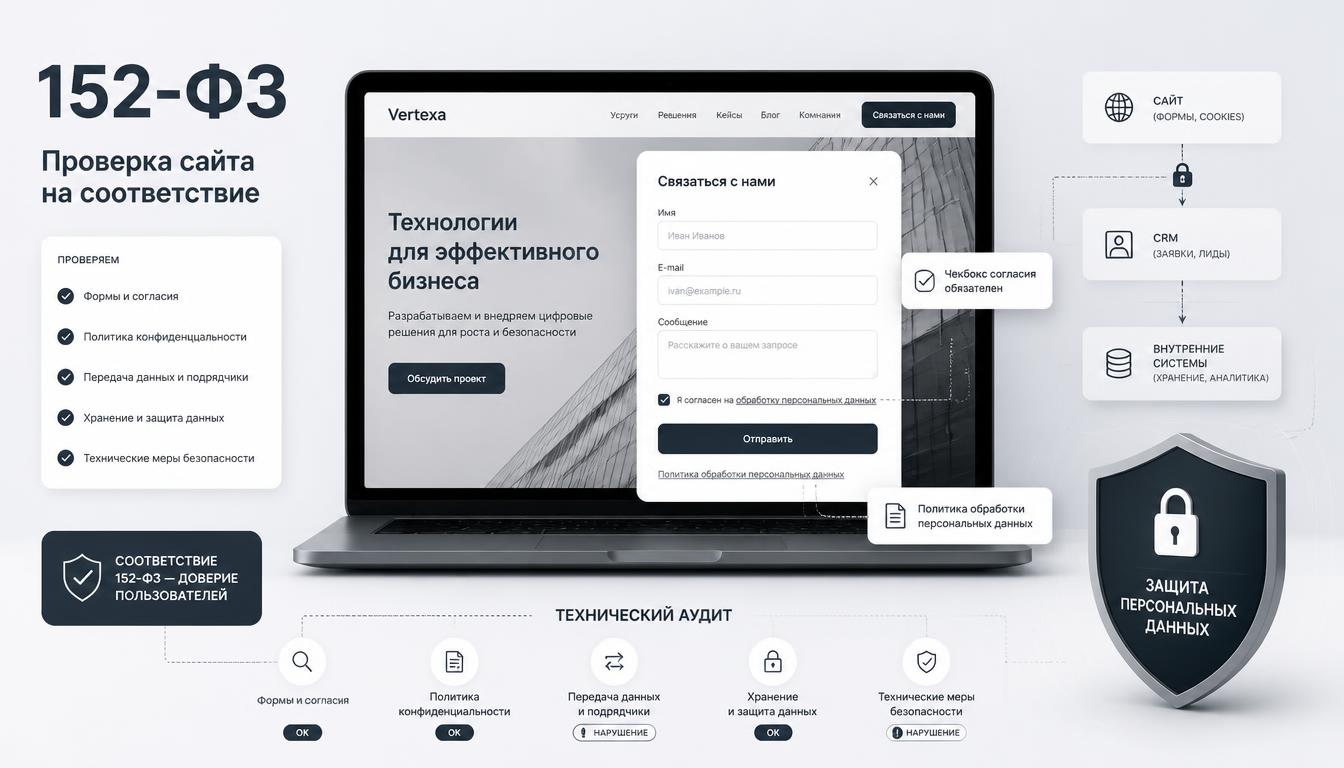
Что именно проверяется при аудите сайта на 152-ФЗ
Полноценная проверка обычно включает несколько взаимосвязанных направлений.
- Формы сайта. Проверяется состав полей, наличие персональных данных и логика отправки.
- Согласия. Анализируется содержание, оформление и возможность подтвердить факт получения.
- Политика обработки персональных данных. Проверяется наличие, доступность и соответствие реальным процессам.
- Цели обработки. Устанавливается, зачем компании нужны конкретные данные.
- Правовые основания. Проверяется законность обработки по каждому процессу.
- Сторонние сервисы. Анализируется передача или доступ к данным внешних систем.
- CRM-интеграции. Проверяется, куда попадают заявки после отправки формы.
- Сроки хранения. Оценивается соответствие заявленных сроков фактической логике обработки.
- Удаление данных. Проверяется наличие понятного порядка прекращения обработки и уничтожения данных при наступлении соответствующих оснований.
- Техническая реализация. Анализируется взаимодействие формы, сайта, сервера и подключенных сервисов.
- Публичная информация оператора. Проверяется наличие обязательной информации и доступность соответствующих документов.
При этом аудит самого сайта не следует автоматически воспринимать как полноценный аудит всей информационной системы персональных данных компании. Сайт является только одним из элементов общей системы обработки. Закон также предусматривает организационные и технические меры защиты, внутренний контроль и аудит соответствия обработки персональных данных.
Какие нарушения чаще всего выявляет аудит
На практике проблемы можно условно разделить на несколько групп.
Документальные нарушения
- отсутствует политика обработки персональных данных;
- политика устарела и не соответствует сайту;
- в документе не отражены используемые процессы обработки;
- нет необходимой информации об операторе;
- документы опубликованы, но доступ к ним затруднен.
Нарушения в формах
- форма собирает больше данных, чем требуется для заявленной цели;
- отсутствует необходимое информирование пользователя;
- используется универсальное согласие без учета конкретной цели;
- текст согласия не соответствует фактической обработке;
- невозможно подтвердить факт получения согласия.
Технические нарушения
- данные автоматически передаются в сторонние системы, которые не учтены в документации;
- CRM получает данные из форм без согласованной логики обработки;
- на сайте установлены дополнительные сервисы, участвующие в обработке данных;
- фактическая цепочка передачи данных отличается от описанной в документах.
Организационные нарушения
- нет установленного порядка работы с персональными данными;
- не определены ответственные процессы;
- не контролируются сроки хранения;
- нет процедуры актуализации документов при изменении сайта;
- не проводится регулярная внутренняя проверка соответствия.
Подход Vertexa
В Vertexa аудит сайта рассматривается не как проверка нескольких элементов интерфейса, а как анализ цепочки обработки данных.
1. Анализ текущей ситуации
Сначала изучается сам сайт: страницы, формы, личные кабинеты, заявки, чаты и другие точки сбора данных.
Задача — определить, где именно пользователь передает персональные данные и какие процессы запускаются после этого.
2. Поиск точек риска
Затем сопоставляются данные, цели обработки, согласия, документы и технические интеграции.
Это позволяет обнаружить ситуации, когда, например, форма соответствует внешнему виду документа, но после отправки данные передаются в дополнительные системы, которые не учитывались при подготовке документации.
3. Разработка решения
Для каждого выявленного несоответствия формируется конкретная рекомендация. Это может быть изменение формы, корректировка согласия, обновление политики, изменение логики передачи данных или дополнительная настройка сайта.
4. Внедрение изменений
При необходимости исправления можно выполнить непосредственно на сайте. В этом случае юридические требования переводятся в конкретные технические изменения: поля, чекбоксы, тексты, ссылки, обработчики форм и интеграции.
5. Контроль результата
После внесения изменений необходимо повторно проверить сайт. Важно убедиться, что новая реализация действительно соответствует заявленным процессам и что исправление одного нарушения не создало новое несоответствие в другом элементе системы.
Практические рекомендации
Перед заказом полноценного аудита компания может провести предварительную самопроверку.
Чек-лист сайта
- Есть ли на сайте политика обработки персональных данных?
- Соответствует ли она текущей версии сайта?
- Перечислены ли реальные цели обработки?
- Соответствуют ли формы описанным процессам?
- Не собираются ли лишние персональные данные?
- Понятно ли пользователю, что именно он подтверждает?
- Можно ли подтвердить факт получения согласия?
- Есть ли отдельные процессы, для которых требуется отдельное согласие или иное правовое основание?
- Известно ли, куда поступают данные после отправки формы?
- Передаются ли данные в CRM?
- Используются ли сторонние сервисы?
- Отражены ли соответствующие процессы в документах?
- Есть ли понятный порядок прекращения обработки и удаления данных?
- Кто внутри компании отвечает за соблюдение требований?
Вопросы, которые стоит задать разработчику
Если компания самостоятельно проверяет сайт, полезно запросить у разработчика техническую информацию.
- Куда записывается информация из каждой формы?
- Какие API используются?
- Какие сторонние сервисы получают данные?
- Есть ли интеграция с CRM?
- Какие данные сохраняются на сервере?
- Как долго они хранятся?
- Есть ли журналы или другие технические сведения, позволяющие подтвердить факт отправки формы?
Такая проверка позволяет перейти от вопроса «есть ли на сайте галочка?» к более важному вопросу: что происходит с персональными данными после того, как пользователь нажимает кнопку?
Когда аудит особенно необходим
Проверку стоит провести при запуске нового сайта, редизайне, добавлении новых форм, подключении CRM, внедрении новых сервисов аналитики или автоматизации, изменении структуры компании и существенном изменении процессов работы с клиентами.
Также аудит полезен перед рекламной кампанией. Если компания планирует активно привлекать трафик и увеличивать количество заявок, потенциальные проблемы в обработке данных будут масштабироваться вместе с количеством обращений.
Заключение
Аудит сайта на соответствие 152-ФЗ — это проверка не только документов и чекбоксов, а всей логики сбора и обработки персональных данных через сайт.
Главная ошибка бизнеса — воспринимать соответствие как наличие страницы с политикой конфиденциальности. На практике необходимо сопоставить формы, цели обработки, согласия, документы, CRM, сторонние сервисы и фактическое движение данных.
Хороший результат аудита — это не формулировка «все в порядке» или длинный перечень статей закона. Для бизнеса ценнее конкретная карта рисков: что нарушено, где находится проблема, почему она возникает и что необходимо сделать для ее устранения.
При этом требования 152-ФЗ относятся не только к сайту. Закон предусматривает комплекс организационных, правовых и технических мер, а также внутренний контроль и аудит соответствия обработки персональных данных.
Поэтому аудит сайта целесообразно рассматривать как практический инструмент контроля одной из ключевых точек обработки персональных данных компании.